Как создать ИИ-стартап: опыт студентов МФТИ и платформы The HackNet
Студенты МФТИ разработали платформу для практики кибербезопасности, привлекли более 1400 пользователей и получили грант на развитие проекта.
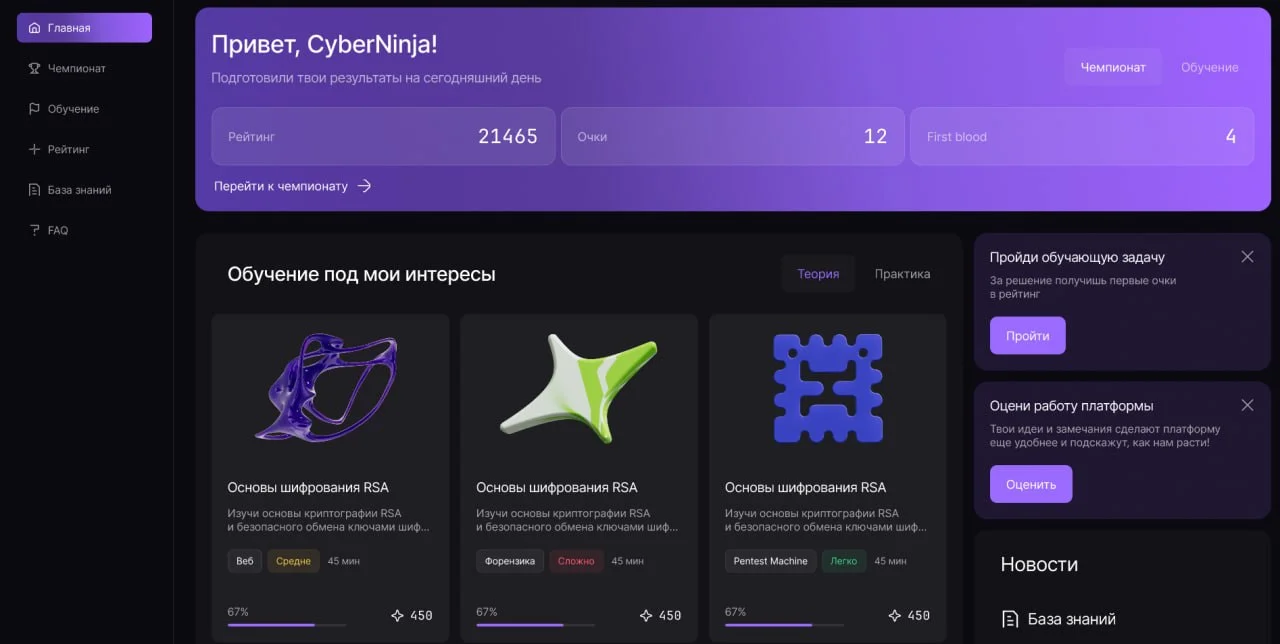
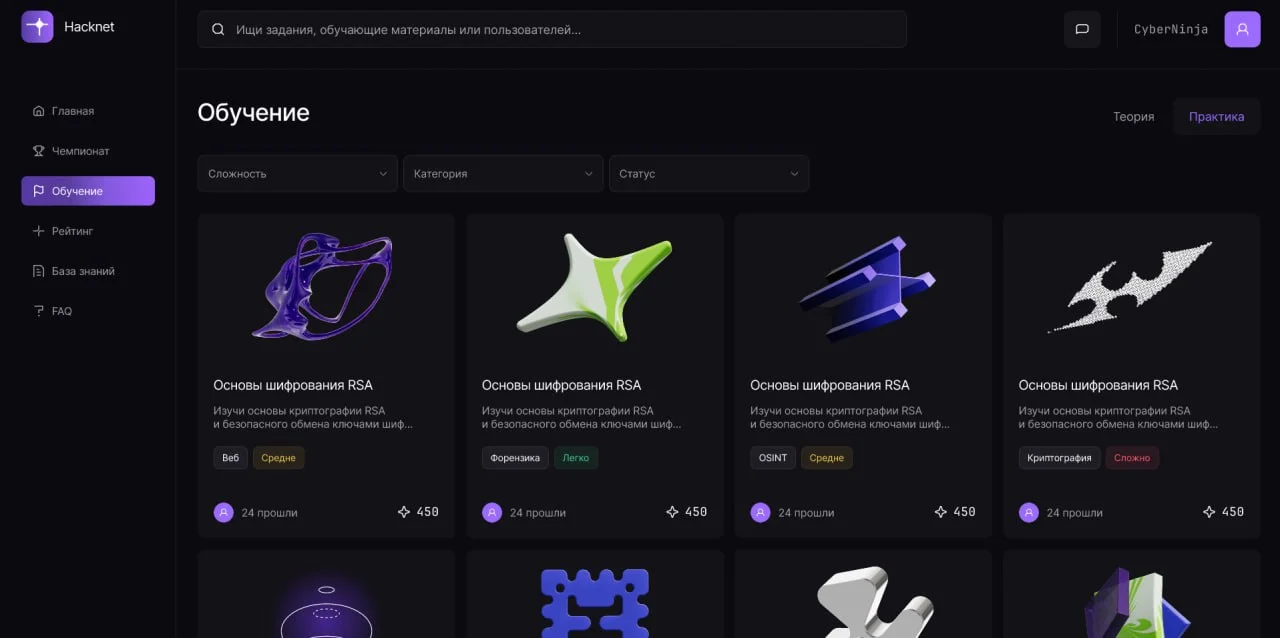
Трое студентов онлайн-магистратур МФТИ создали The HackNet — платформу для практики кибербезопасности, на которой искусственный интеллект ежедневно генерирует CTF-задания. В формате CTF (Capture the Flag) участники решают задачи по информационной безопасности и находят специальные коды — флаги.
Чтобы задания регулярно обновлялись, команда разработала систему генерации на основе сведений об уязвимостях из баз CVE/NVD. Система создает несколько вариантов задачи, проверяет их корректность и выбирает подходящий для публикации.
The HackNet появился в рамках формата «Стартап как диплом» в онлайн-магистратурах МФТИ. Над продуктом работали студенты направлений «Управление цифровыми продуктами» и «Науки о данных». Они исследовали аудиторию, проверили продуктовую гипотезу и запустили минимально жизнеспособную версию платформы (MVP).
Платформа доступна на hacknet.tech.
От учебного проекта до собственного стартапа: как появилась идея The HackNet
В разработке участвовали трое студентов. Булат Жамалов отвечал за продукт и дизайн, Камиль Кормеев — за аналитику и маркетинг. Оба учились на программе «Управление цифровыми продуктами». Михаил Солодихин с программы «Науки о данных» занимался ML/AI-инженерией и Full Stack-разработкой. Научным руководителем проекта был Виталий Шелест, PhD, product lead.
Перед разработкой команда изучила запросы специалистов по кибербезопасности. В исследовании участвовали более 1000 респондентов — как начинающие, так и опытные специалисты. Выяснилось, что существующие тренажеры не всегда подходят для регулярной практики: наборы заданий постепенно исчерпываются, а сами задачи могут не отражать актуальные угрозы.
Студенты предположили, что пользователи будут чаще возвращаться на платформу, если предложить им постоянный поток новых CTF-задач, связанных с реальными уязвимостями и проверенных на решаемость. Эту гипотезу положили в основу The HackNet.
Как искусственный интеллект генерирует задачи для кибербезопасности
Искусственный интеллект в кибербезопасности можно использовать для подготовки практических заданий на основе сведений о реальных уязвимостях. Но при автоматической генерации возникает инженерная проблема: языковая модель может создать задачу с ошибками, без корректного решения или с неподходящей сложностью.
Команда The HackNet разработала конвейер из трех этапов: поиск контекста в базе знаний, генерация нескольких вариантов и многоступенчатая проверка с выбором лучшего задания.
Как устроена RAG-система The HackNet
Для подготовки заданий используется RAG (Retrieval-Augmented Generation) — технология, которая дополняет запрос к языковой модели найденными сведениями из базы знаний проекта.
Система получает параметры задания, в том числе тип и уровень сложности, затем подбирает информацию о подходящей уязвимости с помощью векторного поиска. Для этого применяются pgvector и косинусное сходство эмбеддингов. В контекст также включаются примеры предыдущих генераций: удачные решения и варианты, которые не прошли проверки.
Как система генерирует и проверяет CTF-задачи
Языковая модель на базе DeepSeek параллельно создает пять вариантов задания, используя полученный RAG-контекст. Варианты могут различаться способом решения.
Далее каждый проходит автоматические проверки: соответствует ли ответ требуемому формату, запускается ли задача, можно ли ее решить и достаточно ли она содержательна. После первичного отбора система дополнительно оценивает соответствие исходному контексту и классу уязвимости.
Для выбора лучшего варианта используется относительное ранжирование, которое внутри проекта называют GRPO. Система рассчитывает оценку качества (reward) каждого задания и нормализует ее относительно среднего значения и стандартного отклонения оценок пяти вариантов. Языковую модель на этом этапе не дообучают: ее веса остаются прежними.
В каталог попадает вариант с лучшей оценкой, а остальные сохраняются вместе с результатами проверок. На выходе конвейер формирует спецификацию задачи и материал для решения: например, изображение со скрытым флагом, HTML, шифртекст или интерактивный сценарий. Автоматическая проверка решаемости (self-test) выполняется в изолированном Docker-контейнере.
Пример генерации CTF-задачи на основе реальной уязвимости
В одном из циклов система использовала запись CVE-2026-4320 об уязвимости класса CWE-288, связанной с обходом аутентификации в ICMS Creartia. Для задания начального уровня модель создала пять вариантов с одинаковым RAG-контекстом и разными значениями температуры генерации.
Один вариант не прошел первую проверку: вместо корректного JSON модель вернула пустой ответ. Остальные четыре получили оценки качества от 0,890 до 0,950.
Конвейер намеренно не воспроизводит исходный эксплойт. Информация из CVE определяет класс уязвимости и контекст учебной задачи. За соответствие этим сведениям отвечают проверки RAG_GROUNDING и CVE_RELEVANCE.
Наивысшую оценку — 0,950 — получил вариант, из которого сформировали задание «Обход аутентификации через слабое кодирование». Self-test подтвердил, что предусмотренным способом можно получить флаг, после чего задание прошло заключительную проверку и попало в каталог.
Как команда проверила качество генерации
По данным рабочих логов пилота, доля заданий, прошедших все проверки (pass rate), составила 90%. Команда также организовала слепую экспертную оценку: два CTF-практика оценили 30 случайно выбранных заданий из конвейера и 30 заданий, созданных одношаговой генерацией.
По результатам экспертной оценки все 30 заданий, созданных с помощью многоэтапной генерации, признали пригодными для публикации. Среди заданий, полученных методом одношаговой генерации, таких оказалось только 10 из 30. Выборка была небольшой: для результата 30 из 30 нижняя граница 95%-го доверительного интервала составила 88,6%. Эксперимент показал, насколько важна последовательная проверка качества сгенерированных задач.
Техническая основа платформы — Python 3.11, FastAPI, SQLAlchemy 2.0, PostgreSQL и pgvector. Redis используется для сессий и ограничения частоты запросов, JWT — для аутентификации. Фронтенд разработан на React 19 с Tailwind, инфраструктура размещена в Yandex Cloud.
Как студенты МФТИ довели разработку до работающего MVP
Автоматизация генерации важна и для экономики The HackNet. Ручная подготовка одного CTF-задания занимает несколько часов, а для регулярной практики платформе нужно постоянно пополнять каталог.
В пилоте команда создала 200 вариантов: 193 прошли бинарные проверки и были переданы на оценку языковой модели. Всего конвейер выполнил 393 вызова модели — 200 генераций и 193 оценки качества.
Затраты на работу модели составили 1422,85 рубля. По расчетам команды, переменная стоимость одного итогового задания — 45,90 рубля, что в 44–109 раз ниже ручной разработки. Эта оценка учитывает расходы на работу языковой модели, но не включает инфраструктуру, хранение данных и оплату труда.
MVP запустили 25 марта. К завершению тестирования 20 мая команда получила следующие результаты:
- 1412 пользователей платформы;
- 41% активации (CR Activation) — доля пользователей, решивших первую задачу;
- 28% среднего недельного удержания (Week Retention);
- 8,6 из 10 — оценка удовлетворенности (CSI);
- 14 задач в день, генерируемых конвейером;
- 72 заявки на подписку с расширенными возможностями.
Команда использовала эти данные для улучшения продукта. На промежуточном срезе 8 апреля 87% пользователей начинали решать задачу, однако до первого успешного решения доходили только 22%. Студенты предположили, что новичкам слишком сложно начать, поэтому изменили процесс знакомства с платформой и адаптировали сложность первых заданий.
К 20 мая активация выросла до 41%. Этот результат показал, как работа с пользовательскими метриками помогает проверять гипотезы и дорабатывать уже запущенный ИИ-продукт.
Стартап как диплом: как в МФТИ учатся создавать технологические продукты
В онлайн-магистратурах МФТИ собственный технологический проект можно выбрать темой выпускной квалификационной работы. Формат «Стартап как диплом» предполагает работу над идеей, исследование аудитории, разработку и проверку решения. The HackNet — один из примеров такого подхода.
Практика, проектная работа и поддержка экспертов
Проектная работа входит в образовательный процесс магистратур. Студенты решают учебные задачи и кейсы компаний, участвуют в проектных практикумах, хакатонах и кейс-чемпионатах. Среди партнеров, предоставляющих задачи, — Avito, Hoff, Иви, 5Post и другие компании.
Для выпускной работы можно выбрать исследование, собственный стартап или корпоративный проект. В программах предусмотрены консультации преподавателей и экспертов индустрии по техническим и продуктовым вопросам. Студенты также могут искать участников команды среди сокурсников.
Какие знания помогают разрабатывать ИИ-продукты
На программе «Науки о данных» студенты изучают математические основы, машинное и глубокое обучение, работу с данными, разработку и развертывание ML-моделей. Обучение включает проектную практику и дисциплины по выбору.
Программа «Управление IT-продуктами» посвящена исследованию аудитории, проверке продуктовых гипотез, аналитике, экономике и управлению развитием цифрового продукта. В учебном плане также предусмотрена работа с технологическим контекстом, включая применение AI/ML.
В The HackNet компетенции двух направлений соединились в одной команде: продуктовые исследования и анализ метрик помогали определять, что нужно пользователям, а ML/AI-инженерия — разрабатывать систему генерации заданий.
Какие результаты получил The HackNet и как команда планирует развивать проект
The HackNet получил грант Фонда содействия инновациям на 1 млн рублей. Для дальнейшего развития продукта команда зарегистрировала ООО.
Дипломную работу оценивали внешние рецензенты: Даниил Ефимов, директор Центра технологических конкурсов и олимпиад МИСИС, Ирина Леонтьева, директор по развитию бизнеса Фонда «Сколково», и Артем Аментес, директор ООО «Социальный код». Проект получил оценку «отлично». Рецензенты отметили четко сформулированную проблему, исследование аудитории, работающий прототип и подход к ИИ-генерации заданий.
Команда наметила несколько направлений развития платформы:
- Новые категории CTF-заданий. К реализованным направлениям forensics и crypto планируется добавить web, reverse, OSINT и другие категории.
- Непрерывные соревнования и рейтинг. ИИ должен подбирать следующие задачи с учетом актуальных уязвимостей и результатов участников.
- Обучение для организаций. В планах — работа с компаниями, университетами и IT-школами.
Еще одно направление — развитие платной подписки и формирование постоянной аудитории.
The HackNet продолжает историю, начавшуюся с дипломного проекта: команда проверила востребованность идеи, создала работающую платформу, получила первые пользовательские результаты и финансирование для развития.